






Software Bill of Materials (SBOM) Die Stückliste steckt im Build
Anbieter zum Thema

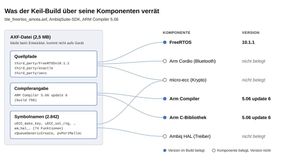
Ab dem 11. Dezember 2027 verlangt der Cyber Resilience Act für neue Produkte eine SBOM. Mikrocontroller-Firmware hat keinen Paketmanager, der die Komponenten mitschreibt. Die AXF-Datei aus dem Keil-Build reicht trotzdem, um die Stückliste zu belegen. Ein öffentliches Beispielprojekt zeigt, wie weit sie reicht.
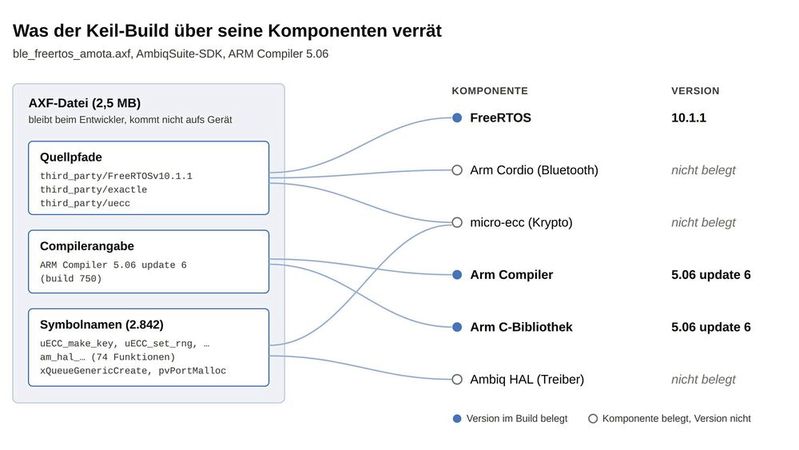
In einer typischen Mikrocontroller-Firmware steckt viel fremder Code. Das RTOS liegt als Quellcode im Projektordner, den Bluetooth-Stack bringt das SDK des Chipherstellers mit, eine Kryptobibliothek kommt von GitHub, die C-Bibliothek vom Compiler. Niemand führt darüber Buch. Wer Jahre später eine SBOM braucht, sucht sich die Teile zusammen.
Der CRA verlangt in Anhang I Teil II Nr. 1, dass Hersteller die Komponenten ihres Produkts ermitteln und dokumentieren, unter anderem mit einer SBOM in einem gängigen, maschinenlesbaren Format. Die Technische Richtlinie TR-03183-2 des BSI beschreibt, welche Angaben hineingehören, und nennt CycloneDX und SPDX als Formate.
Melden Sie sich an oder registrieren Sie sich und lesen Sie weiter
Um diesen Artikel vollständig lesen zu können, müssen Sie registriert sein. Die kostenlose Registrierung bietet Ihnen Zugang zu exklusiven Fachinformationen.
Sie haben bereits ein Konto? Hier einloggen

