In Frankreich wurden in der Nacht vom 11. auf den 12. Oktober Kälteanlagen per Fernzugriff in den Dauer-Abtaubetrieb versetzt. Grund sind hierfür veraltete Firmware und offene Managementzugänge in den vernetzten Geräten. Die Vorfälle dauern offenbar weiter an. Auch aus den Niederlanden und Belgien werden Störungen gemeldet.
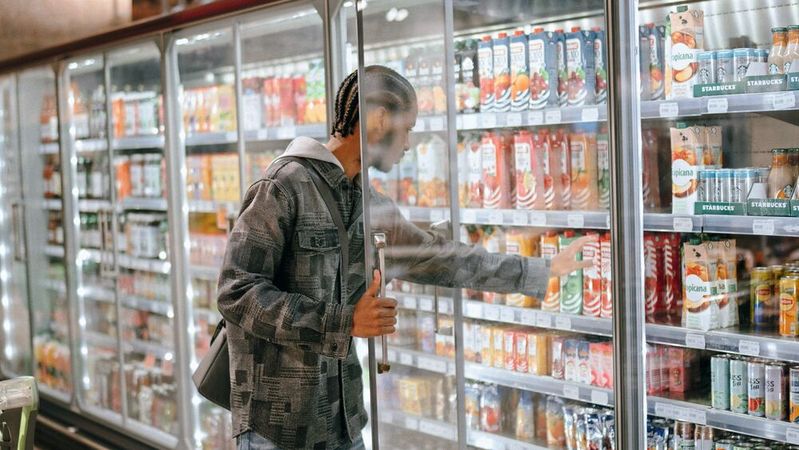
Kühlbereich im Supermarkt (Symbolbild): Hacker haben in Frankreich, Belgien und den Niederlanden Kühlschränke über ungesicherte Fernwartungs-Zugänge Kühlschränkedes Herstellers Danfoss in hunderten französischen, belgischen und niederländischen Supermärkten lahmgelegt. Der Schaden geht in Millionenhöhe.
Ein groß angelegter Cyberangriff hat in der Nacht vom 11. auf den 12. Oktober 2026 die Kühl- und Gefriertechnik zahlreicher französischer Supermärkte außer Betrieb gesetzt. Angreifern gelang es offenbar, vernetzte Steuerungen von Kälteanlagen des dänischen Herstellers Danfoss zu manipulieren. Betroffen waren unter anderem Filialen von Intermarché, Netto, Carrefour und Coopérative U. Allein die Handelsgruppe Les Mousquetaires meldete rund 150 betroffene Geschäfte, Carrefour sprach von etwa 80 Standorten. Insgesamt ist von mehreren Hundert betroffenen Märkten die Rede. Der wirtschaftliche Schaden könnte sich auf mehrere Millionen Euro belaufen.
Die Angreifer nutzten offenbar die automatische Abtaufunktion der Kühlsysteme aus. Statt der regulären, zeitlich begrenzten Abtauzyklen sollen die Steuerungen einen ununterbrochenen Abtaubetrieb mit einem Sollwert von bis zu 50 °C aktiviert haben. In einigen Kühltruhen wurden Temperaturen von mehr als 25 °C gemessen. Die Folge waren unterbrochene Kühlketten und große Mengen verdorbener Lebensmittel, die entsorgt werden mussten. Teilweise wurden auch Brände gemeldet. Der Vorfall zeigt, wie sich ein digitaler Eingriff in industrielle Steuerungssysteme unmittelbar auf physische Prozesse auswirken kann. Die Cyberkriminalitätsabteilung der Pariser Staatsanwaltschaft hat Ermittlungen aufgenommen.
Veraltete Firmware und ungeschützte Fernwartungszugänge
Im Mittelpunkt der Untersuchungen stehen die vernetzten Kälteanlagensteuerungen der Danfoss-Serien AK-SM und AK-SC. Die französische Cybersicherheitsbehörde ANSSI bestätigte zahlreiche Kompromittierungen dieser Systeme. In einer Sicherheitswarnung vom 12. Oktober weist das französische CERT-FR ausdrücklich darauf hin, dass direkt über das Internet erreichbare Managementschnittstellen ein erhebliches Sicherheitsrisiko darstellen. Welche konkrete Schwachstelle die Angreifer ausgenutzt haben, ist noch nicht abschließend geklärt. Berichten zufolge könnten ältere Firmware-Versionen betroffen sein, für die Sicherheitsupdates fehlen oder bislang nicht installiert wurden.
Besonders relevant ist in diesem Zusammenhang die Firmware-Architektur der Danfoss-Systemmanager. Für die AK-SM-800A-Serie hat der Hersteller ab Softwareversion 4.0.x zusätzliche Sicherheitsmechanismen eingeführt. Dazu gehört eine verschärfte Sitzungssteuerung, die im sogenannten Strict-Modus HTTPS-Verbindungen und eine tokenbasierte Authentifizierung für externe XML-Schnittstellen voraussetzt. Ein weiterhin verfügbarer Kompatibilitätsmodus erlaubt dagegen auch ältere, weniger sichere Kommunikationsverfahren. Die Dokumentation von Danfoss macht deutlich, dass Firmware-Upgrades bestehende Fernwartungsanbindungen beeinflussen können. Deshalb empfiehlt der Hersteller bei bestimmten Konfigurationen eine Aktualisierung direkt vor Ort.
Zusätzliche Risiken entstehen durch die Netzwerkanbindung solcher Anlagen. Berichten zufolge kommunizieren einige betroffene Kühlsteuerungen über Mobilfunkverbindungen externer Dienstleister und sind damit nicht zwangsläufig in die IT-Sicherheitsüberwachung der jeweiligen Handelsunternehmen eingebunden. Solche getrennt betriebenen Infrastrukturen können die Erkennung von Angriffen und die Verteilung von Sicherheitsupdates erschweren. Als Sofortmaßnahme wurden betroffene Anlagen vom Netz getrennt und auf manuellen Betrieb umgestellt. Das CERT-FR empfiehlt, den Netzwerkzugriff auf autorisierte Dienstleister zu beschränken und kompromittierte Systeme nach einem Werksreset vollständig neu zu konfigurieren. Dazu gehören die Installation verfügbarer Sicherheitsupdates, die Überprüfung sämtlicher Benutzerkonten und der Austausch von Zugangsdaten.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Weitere Vorfälle in den Niederlanden und Belgien
Nahezu zeitgleich wurden auch aus den Niederlanden erhebliche IT-Störungen im Einzelhandel gemeldet. Seit dem 11. Oktober sind dort unter anderem die zu Ahold Delhaize gehörenden Handelsketten Albert Heijn, Etos und Gall & Gall von einem Cybersecurity-Vorfall betroffen. Der Konzern nahm vorsorglich Teile seiner IT-Infrastruktur außer Betrieb. Dadurch waren Websites, Apps, Kundenservice und Logistiksysteme zeitweise nicht verfügbar. Onlinebestellungen konnten nicht ausgeliefert werden. In den Geschäften zeigten elektronische Preisschilder teilweise noch Aktionspreise der Vorwoche an, während an den Kassen bereits die aktuellen Preise galten. Auch digitale Kundenbindungs- und Rabattsysteme waren beeinträchtigt.
Die Auswirkungen reichten bis nach Belgien, wo ebenfalls Störungen bei der zu Ahold Delhaize gehörenden Supermarktkette Delhaize gemeldet wurden. Ob die Vorfälle in den Benelux-Ländern mit den manipulierten Kälteanlagen in Frankreich zusammenhängen, ist bislang nicht geklärt. Auch unterscheidet sich das bisher bekannte Schadensbild: Während in Frankreich gezielt in die Steuerung physischer Kälteprozesse eingegriffen wurde, betrafen die Störungen bei Ahold Delhaize insbesondere digitale Handels-, Verwaltungs- und Logistikfunktionen. Gemeinsam ist den Vorfällen jedoch, dass vernetzte Systeme und zentrale IT-Dienste zu kritischen Abhängigkeiten im operativen Geschäft geworden sind.
Einmal mehr zeigen diese Folgen die Konsequenzen mangelnden Lifecycle-Managements, unzureichender Zugangskontrollen und dem Ausbleiben regelmäßiger Updates. Sichere Authentifizierung, verschlüsselte Kommunikation, konsequente Netzwerksegmentierung und eine langfristig gewährleistete Updatefähigkeit müssen bereits bei der Entwicklung berücksichtigt werden. Ebenso wichtig sind technische Schutzmechanismen, die unzulässige Steuerbefehle unabhängig vom Kommunikationskanal begrenzen. Bei Kälteanlagen können dazu plausibilitätsgeprüfte Temperatursollwerte, begrenzte Abtauzeiten und unabhängige Temperaturüberwachungen gehören. Hinzu kommen klar geregelte Verantwortlichkeiten für die Absicherung und Wartung extern angebundener Geräte. Der Vorfall macht deutlich, in wie viele Alltagsbereiche vernetzte Embedded-Systeme bereits vorgedrungen sind; und welche fatalen Konsequenzen nachlässige Sicherheitsvorkehrungen auch an unerwarteten Stellen haben können. (sg)