• Newsletter
  • Whitepaper
  • Webinare
Mobile-Menu
  • Newsletter
  • Whitepaper
  • Webinare
  • Software-Architektur & Design
  • Echtzeit
  • Embedded Software Engineering
    • Requirements Engineering
    • Embedded Agile
    • Open Source
  • Funktionale Sicherheit
  • C/C++ für Embedded
  • Embedded Linux
  • Softwaretest & Qualität
  • IoT & Embedded KI
  • Embedded Security
  • Multicore
  • Software-Implementierung
  • Services
    • Anbieter
    • Forum
Logo Logo
ElectroTEC Pioneer

Ein Angebot von

  • Software-Architektur & Design
    Aktuelle Beiträge aus "Software-Architektur & Design"
    Welche Neuerungen bringt die Systemmodellierungssprache SysML 2.0 gegenüber früheren Versionen? Ein Überblick über die wichtigsten Merkmale. (Bild: auf Basis von Bildmaterial von oose. / KI-generiert)
    Modellbasiertes System-Engineering
    SysML 2.0: Eine Entdeckungsreise durch die neuen Features
    Der Weg zum Software-Defined Vehicle führt vom Steuergeräte- und Kabelgeflecht zur zentralisierten, vernetzten E/E-Architektur. (Bild: Dall-E / KI-generiert)
    Software Defined Vehicle
    Warum die Elektronikarchitektur das neue Schlachtfeld ist
    Wenn KI Aktuatoren steuert, wird Edge AI zur Physical AI. Hinsichtlich der Software-Entwicklung kommt es dabei nicht nur auf die Modelleistung an: gerade Safety, Compliance und eine zertifizierte Toolchain werden hier zu entscheidenden Faktoren. (Bild: @homaappliances/Unsplash)
    KI als integraler Software-Bestandteil
    Wenn Edge AI zur Physical AI wird
    Die Forschenden aus dem Lehrstuhl für Robotik, Künstliche Intelligenz und Echtzeitsysteme testen die neue Architektur am Teststand der TUM. Im Bild (von links nach rechts): Chengdong Wu, Nils Purschke und Sven Kirchner. (Bild: besser 3 / TU München)
    Central Car Server (CeCaS) für hochautomatisierte Fahrzeuge
    Software-Architektur für künftige Autos entwickelt
  • Echtzeit
    Aktuelle Beiträge aus "Echtzeit"
    Trusted Execution Environments sollen vernetzte Automotive-Echtzeitsysteme so absichern, dass Security, Updatefähigkeit und Kryptoagilität auch unter strengen Ressourcen- und Echtzeitvorgaben gewährleistet bleiben. (Bild: Dall-E / KI-generiert)
    Flexibilität vs. Security vs. Ressourcen
    Trusted Execution Environments in Automotive-Echtzeitsystemen
    Bild 1: Funktionsweise und zeitlicher Verlauf der Messung mit zyclictest. (Bild: Andreas Klinger)
    Zephyr-RTOS-Benchmark
    Wie misst man das Timing von Zephyr?
    Softwaredefinierte Systeme müssen auch dann zuverlässig zusammenarbeiten, wenn Netzwerke schwanken oder ausfallen. RTI Connext und der Persistence Service können dafür sorgen, konsistente Datenflüsse zu gewährleisten. (Bild: frei lizenziert)
    Datenaustausch und -synchronisation
    Zuverlässiger Systembetrieb in anspruchsvollen Netzwerkumgebungen
    Die Begriffe Echtzeit und Virtualisierung erscheinen zunächst widersprüchlich, da sie auch aus den konträren Domänen OT (Operational Technology) und IT (Information Technology) stammen. Virtualisierung bedeutet aber im Wesentlichen die Entkopplung einer bestimmten Applikation von der zugrunde liegenden Hardware, was keinen direkten Kontrast zu Echtzeit bedeuten muss. Dieser Artikel erläutert die verschiedenen technischen Möglichkeiten, eine Applikation von der Hardware zu entkoppeln, um anschließend deren individuelle Tauglichkeit zum Ablauf echtzeitkritischer Systeme zu evaluieren.  (Bild: Dall-E / KI-generiert)
    Mission impossible: Rogue timing
    Erfolgreiche Virtualisierung harter Echtzeitsysteme
  • Embedded Software Engineering
    • Requirements Engineering
    • Embedded Agile
    • Open Source
    Aktuelle Beiträge aus "Embedded Software Engineering"
    Cariad, die Softwaretochter von Volkswagen, ist weiter in Schräglage. Knapp ein Viertel der noch vorhandenen Positionen soll nun abgebaut werden. (Bild: Cariad)
    Wieder Entlassungen
    VW-Softwaretochter Cariad steht vor massivem Stellenabbau
    Die Veröffentlichung von CAPI 1.0 ist mehr als nur eine Software-Version. Sie markiert den Beginn eines neuen Kapitels für AUTOSAR. (Bild: AUTOSAR)
    Standards
    CAPI 1.0: Neues Kapitel für AUTOSAR
    Immer im Überblick: Das volle Programm des ESE Kongress 2026 mit über 100 Beiträgen - Keynotes, Vorträge und Seminare - ist nun auf www.ese-kongress.de online. (Bild: Elisabeth Wiesner)
    ESE Kongress 2026: Programm online
    Rust, Resilienz und risikofreier KI-Einsatz
  • Funktionale Sicherheit
    Aktuelle Beiträge aus "Funktionale Sicherheit"
    Entwickler von Embedded-Software für Medizinprodukte müssen regulatorische Anforderungen von Anfang an berücksichtigen und dürfen diese nicht erst kurz vor der CE-Zertifizierung einbeziehen. (Bild: frei lizenziert)
    Software und KI in Medizinprodukten
    Was Embedded-Entwickler bei Medizinprodukten zuerst klären müssen
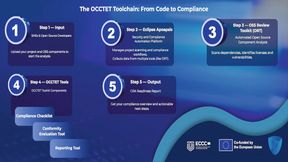
    Vom Code zur Compliance: Die OCCCTET Open-Source-Toolchain soll kleine und mittelständische Unternehmen dabei unterstützen, Softwarekomponenten zu identifizieren, Schwachstellen zu beheben und für die Meldefristen zum Cyber Resiliance Act erforderlichen Compliance-Unterlagen zu erstellen. (Bild: Eclipse Foundation / OCCTET)
    Open-Source-Werkzeuge für die CRA-Vorbereitung
    Toolkit für KMU zur Dokumentation von Softwareabhängigkeiten und Sicherheitsrisiken
    Die Veröffentlichung von CAPI 1.0 ist mehr als nur eine Software-Version. Sie markiert den Beginn eines neuen Kapitels für AUTOSAR. (Bild: AUTOSAR)
    Standards
    CAPI 1.0: Neues Kapitel für AUTOSAR
    Bewährte Security Design Principles zeigen, wie sich Embedded-Systeme von Beginn an resilienter, modularer und wirksam gegen Cyberangriffe absichern lassen. (Bild: Dall-E / KI-generiert)
    Sicherheit von Anfang an
    Security Design Principles für Embedded-Systeme
  • C/C++ für Embedded
    Aktuelle Beiträge aus "C/C++ für Embedded"
    Evolution des Codings: Einst wurden Programme von Hand geschrieben und mittels Karten und Schaltern in den Rechner gespeist. Heute, im Zeitalter des „Vibe Codings“, können Computer sich weitgehend selbst programmieren. (Bild: Dall-E / KI-generiert)
    Die Evolution der Programmiersprachen
    Wie wir lernten, mit Computern zu reden
    Dieter Duschls Buch „Software-Fehler erkennen und vermeiden“ zeigt mit historischen Werkzeugen, bekannten Katastrophen und Industrieerfahrungen, wie Software-Fehler entstehen – und warum Technik allein sie selten verhindert. (Bild: Coverbild „Software-Fehler erkennen und vermeiden“ von Springer Vieweg / KI-generiert)
    Rezension: Softwarefehler erkennen und vermeiden, 2. Auflage
    Aus Fehlern Software-Entwicklung lernen
    Das Rust Commercial Network soll Unternehmen, professionelle Anwender und das Rust-Projekt enger vernetzen und den Austausch über den produktiven Einsatz der Sprache fördern. (Bild: KI-generiert)
    Rust im Unternehmenseinsatz
    Rust Foundation startet Netzwerk für kommerzielle Anwender
    In welcher Programmiersprache wird Fahrzeug-Software geschrieben? Diese Frage rückt nunmehr in Bereiche, in denen über Architektur, Risiko und Zulassung entschieden wird.  (Bild: frei lizensiert bei Pexels)
    Rust im Fahrzeug
    Warum die Sprach- zur Regulierungsfrage geworden ist
  • Embedded Linux
    Aktuelle Beiträge aus "Embedded Linux"
    Linux-Trainer und Best-Speaker-Preisträger: Mit didaktischem Geschick, großer Leidenschaft und unverwechselbarem Akzent „brennt“ der Ur-Bayer die Basics und Feinheiten von Linux in die Köpfe der Entwickler.  (Bild: VCG)
    Fragen an die „Urgesteine“
    „Meine Motivation liegt in der Schaffung von Technik“
    Im Vergleich zum April-Release weist das jüngste Wartungs-Update von Rasperry Pi OS nur einoge Ergänzungen und Fehlerkorrekturen auf. Am Bedeutendsten sind der Umstieg auf den Linux-LTS-Kernel 6.18.3 sowie einer bessere, einheitlichere Unterstürtzung für Touchscreens. (Bild: Raspberry PI)
    Umstieg auf Linux Kernel 6.18 LTS
    Wartungsupdate für Raspberry Pi OS 6.2
    Vom Gateway zur Central Unit: Im SDV werden Fahrzeugfunktionen zentralisiert und müssen über klare Partitionierung, Isolation und Safety-Scope abgesichert werden. (Bild: Elektrobit)
    Funktionale Sicherheit im Software Defined Vehicle
    Wie Linux für sicherheitskritische Anwendungen nutzbar wird
    Fractal basiert auf einem neuen Konzept: dem „Outer Kernel“-Thread, der sich im Speicher eines Benutzerprozesses befindet, aber mit Kernel-Rechten ausgeführt wird. Entwicklerund MIT-Doktorand Joseph Ravichandran bezeichnet das resultierende Betriebssystem als das „Elektronenmikroskop der Betriebssysteme“. (Bild: MIT / Gabriel Maragaño)
    Sicherheitsforschung an Prozessoren
    MIT-Kernel „Fractal“ macht Chipverhalten genauer messbar
  • Softwaretest & Qualität
    Aktuelle Beiträge aus "Softwaretest & Qualität"
    Percepio Tracealyzer visualisiert das Laufzeitverhalten und hilft Entwicklern, Task-Scheduling, Timing und Systemereignisse miteinander in Beziehung zu setzen. (Bild: Percepio)
    Vom Build zur Laufzeit
    Wie Runtime Observability den Audit Trail für Embedded-Software ergänzt
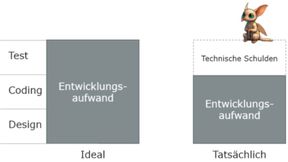
    Bild 1: Grafische Veranschaulichung der technischen Schulden. (Bild: Vector Informatik)
    Terminmanagement
    Aufzucht und Hege der technischen Schuld
    Dieter Duschls Buch „Software-Fehler erkennen und vermeiden“ zeigt mit historischen Werkzeugen, bekannten Katastrophen und Industrieerfahrungen, wie Software-Fehler entstehen – und warum Technik allein sie selten verhindert. (Bild: Coverbild „Software-Fehler erkennen und vermeiden“ von Springer Vieweg / KI-generiert)
    Rezension: Softwarefehler erkennen und vermeiden, 2. Auflage
    Aus Fehlern Software-Entwicklung lernen
    Das Marketingversprechen verspricht eine reibungslose Code-Übersetzung. In der Praxis bricht die automatisierte Migration komplexer Legacy-Systeme laut Gartner an ihren eigenen Grenzen. (Bild: KI-generiert)
    Legacy-Modernisierung
    Kein Wundermittel: Warum generative KI an komplexem Legacy-Code zerbricht
  • IoT & Embedded KI
    Aktuelle Beiträge aus "IoT & Embedded KI"
    Die Eclipse Foundation hat zusammen mit 16 weiteren Organisationen und Unternehmen die Sovereign AI Foundation gegründet. Die Initative hat sich der Entwicklung und Bereitstellung von KI-Technologien verschrieben, die unter Open-Source-Lizenzen zugänglich sein sollen. (Bild: Sovereign AI Foundation)
    Sovereign AI Foundation
    Anbieterneutrale Initiative für Open-Source-KI-Technologien
    Falsch gesetzte Prioritäten und unzureichende Limits beim Einsatz KI-gestützter Coding-Agenten haben bei Amazon in diversen Softwareprojekten Mehrkosten in Millionenhöhe verursacht – darunter ironischerweise auch ein Projekt für ein internes Finanzprüfungssystem. (Bild: Dall-E / KI-generiert)
    Versteckte KI-Kosten
    Fehlgeschlagenes Amazon-Projekt versenkte 1,8 Millionen US-Dollar in KI-generierten Code
    Generative KI macht Architekturwissen sichtbar, strukturiert Entwurfsalternativen und entlastet bei der Dokumentation. Die Verantwortung bleibt allerdings beim Menschen. (Bild: Dall-E / KI-generiert)
    KI-gestützte Architekturarbeit
    Softwarearchitektur mit KI besser im Griff?!
    Bei einem internen Test identifizierten KI-Modelle von OpenAI eine Zero-Day-Schwachstelle in einer verwendeten Software, brachen hierüber aus ihrer internen Testumgebung ins offene Internet aus, und starteten eigenmächtig einen Cyberangriff auf die KI-Plattform Hugging Face. (Bild: Dall-E / KI-generiert)
    Autonomer Cyberangriff
    KI-Modelle von OpenAI greifen selbsttätig andere KI-Firma an
  • Embedded Security
    Aktuelle Beiträge aus "Embedded Security"
    Vom Code zur Compliance: Die OCCCTET Open-Source-Toolchain soll kleine und mittelständische Unternehmen dabei unterstützen, Softwarekomponenten zu identifizieren, Schwachstellen zu beheben und für die Meldefristen zum Cyber Resiliance Act erforderlichen Compliance-Unterlagen zu erstellen. (Bild: Eclipse Foundation / OCCTET)
    Open-Source-Werkzeuge für die CRA-Vorbereitung
    Toolkit für KMU zur Dokumentation von Softwareabhängigkeiten und Sicherheitsrisiken
    Bewährte Security Design Principles zeigen, wie sich Embedded-Systeme von Beginn an resilienter, modularer und wirksam gegen Cyberangriffe absichern lassen. (Bild: Dall-E / KI-generiert)
    Sicherheit von Anfang an
    Security Design Principles für Embedded-Systeme
    Durch ein manipuliertes Repository des weit verbreiteten Open-Source-Tools LiteLLM konnten Angreifer mehrere Terabyte an Daten und Login-Credentials abgreifen. Das Security-Unternehmen CloudSEK kommt nach Auswerung der Daten zu dem Schluss, dass durch den im März diesen Jahres durchgeführten Angriff mehr als 2000 Unternehmen betroffen sind, darunter auch Größen wie Microsoft, Nvidia, AWS oder die Deutsche Bahn. (Bild: frei lizenziert)
    Angriff auf Software-Lieferkette
    Zugangsdaten von über 2.000 Unternehmen gestohlen
    Bei einem internen Test identifizierten KI-Modelle von OpenAI eine Zero-Day-Schwachstelle in einer verwendeten Software, brachen hierüber aus ihrer internen Testumgebung ins offene Internet aus, und starteten eigenmächtig einen Cyberangriff auf die KI-Plattform Hugging Face. (Bild: Dall-E / KI-generiert)
    Autonomer Cyberangriff
    KI-Modelle von OpenAI greifen selbsttätig andere KI-Firma an
  • Multicore
    Aktuelle Beiträge aus "Multicore"
    Miss Magic: Für das aktuelle vom KITCar-Team für die Cognitive Autonomous Driving Challenge entwickelte selbstfahrende Modellfahrzeug musste das zugrunde liegende Embedded-System komplett umgestellt werden. Zum Einsatz kamen die Open-Source-Systeme FreeRTOS und micro-ROS. Dabei musste das mit Multithreading unerfahrene Team umfassende Analysem am System durchführen. (Bild: KIT)
    Erfahrungsbericht aus der studentischen Praxis
    Embedded Multithreading meistern
    Bild 1. Unterschiedliche Verarbeitungszeiten und Garantien für eine bestimmte Echtzeit-Task  (Bild: LDRA)
    Echtzeit
    Bewältigung von Timing- und Interferenzproblemen bei Multicore-Prozessoren
    Eine effektive Verwaltung und nahtlose Orchestrierung verschiedener Softwarekomponenten auf einem einzigen SoC kann auf vielfältige Weise erreicht werden.  (Bild: Siemens Software )
    Multicore-SoCs
    Große Computerleistung bedingt große Softwareverantwortung
    Mithilfe der UDE 2022 können Entwickler alle Funktionseinheiten aus einer Umgebung heraus ansprechen. Kerne lassen sich gemeinsam, in Gruppen oder einzeln debuggen. (Bild: PLS)
    PLS UDE 2022
    Multicore-Debugging und -Trace für NXPs S32Z- und S32E-Controller
  • Software-Implementierung
    Aktuelle Beiträge aus "Software-Implementierung"
    Entwickler von Embedded-Software für Medizinprodukte müssen regulatorische Anforderungen von Anfang an berücksichtigen und dürfen diese nicht erst kurz vor der CE-Zertifizierung einbeziehen. (Bild: frei lizenziert)
    Software und KI in Medizinprodukten
    Was Embedded-Entwickler bei Medizinprodukten zuerst klären müssen
    Dieter Duschls Buch „Software-Fehler erkennen und vermeiden“ zeigt mit historischen Werkzeugen, bekannten Katastrophen und Industrieerfahrungen, wie Software-Fehler entstehen – und warum Technik allein sie selten verhindert. (Bild: Coverbild „Software-Fehler erkennen und vermeiden“ von Springer Vieweg / KI-generiert)
    Rezension: Softwarefehler erkennen und vermeiden, 2. Auflage
    Aus Fehlern Software-Entwicklung lernen
    Ein halbautomatischer Webstuhl des französischen Erfinders Basile Bouchon aus dem Jahr 1725, zu sehen im Musée des arts et métiers, Paris. Die Löcher im Papierband gaben vor, welche Nadelöhre gehoben wurden, durch die das Muster der nächsten Reihe im Webstuhl zu laufen hatte. Je nach gewünschten Muster konnten die Lochbänder ausgewechselt werden - das Prinzip programmierbarer Maschinen war geboren. (Bild: Basile Bouchon 1725 loom / Dogcow / CC BY-SA 3.0)
    Geschichte der Programmierung
    300 Jahre Lochkarte
    Abstraktionsschichten (Symbolbild) (Bild: KI-generiert / DALL-E)
    Abstraktionsebenen in der Mikrocontrollerprogrammierung
    Zur Verteidigung der Hardware Abstraction Layer (HAL)
  • Services
    • Anbieter
    • Forum
  • mehr...
Anmelden

Aufgezeichnete Webinare

opengear_wb
gesponsert Digitalisierungsstrategien brauchen ein resilientes Netzwerk

Ein modernes, ausfallsicheres Netzwerk ist kein Mythos

Kampbild Semitron WEB5 / 2022
gesponsert Embedded-Vision-Systeme

Aufbau effizienter Bildverarbeitungssysteme mit FPGAs/SoCs

ASE Kongress
gesponsert Automation Software Engineering

Die wichtigsten Hard- und Softwaretrends in der Automatisierung

Outsystems_TÜV
gesponsert Effiziente Softwareentwicklung mit Low-Code

Wie TÜV SÜD die digitale Transformation meistert

AllCloud-LP
gesponsert Schnelle Ergebnisse für IOT Projekte – 2 Praxis Beispiele

Tage statt Monate: Machine Learning POC richtig aufsetzen

OutSystems_Lindner
gesponsert Tausende Wünsche für 1.000 Applikationen – unerfüllbar?

Wie die Lindner Group ihr App-Backlog in den Griff bekam

Kampagnenbild Webinar Flexera
gesponsert Monetarisierung von Software und Services

Umstieg auf Geschäftsmodelle mit kontinuierlichen Umsätzen

Kampagnenbild Axivion Webinar EP
gesponsert Softwaretest und Continuous Integration

Statische Code-Analyse in Ihrer CI / DevOps Pipeline

  • 1
Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager Impressum Datenschutz Barrierefreiheit AGB Kundencenter Hilfe Vertrag widerrufen Mediadaten KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite